DIGITAL FORENSIC S/W
제품 소개
OpenText | EnCase™
Endpoint Investigator
네트워크를 통해 서버, 데스크탑, 노트북 등의 다양한 조사 대상에서
데이터 검색, 수집 등 디지털 포렌식 관련 분석 지원
제품 소개
- 분석 대상: Desktop, Laptop, HDD, SSD, NAS 등
- 분석 지원 운영체제: Windows OS, Linux, Android, mac OS, iOS, Unix, Blackberry 등
- 분석 지원 파일시스템: FAT12, FAT16, FAT32, NTFS, HFS, HFS+, UFS, Solaris, AIX, JFS, JFS2, Ext2/3 등
- 분석이 진행되는 대로 결과 확인이 가능하며 여러 드라이브와 미디어에 대해 동시에 검색 및 분석 가능
주요 기능
- Artifact Explorer사용자 행위와 관련된 시스템 아티팩트를 맞춤 형태로 관리하여 분석관이 찾고자 하는 정보를 찾기 용이하게 하는 아티팩트 익스플로러 지원
- Snapshot침해사고 조사를 위하여 시스템에 실행 중인 네트워크 세션, 열려 있는 파일 및 실행 중인 프로세스 등을 포함한 휘발성 데이터 수집 기능 지원
- Network Preview원격지의 정보를 신속하게 확인할 수 있게 하는 네트워크 프리뷰 기능 지원
- Sweep Enterprise분석 대상을 스캔하여 실행 중인 프로세스, 운영체제와 관련된 아티팩트, 네트워크 활동, 주요한 파일 등의 정보 수집 가능
제품 화면 미리보기
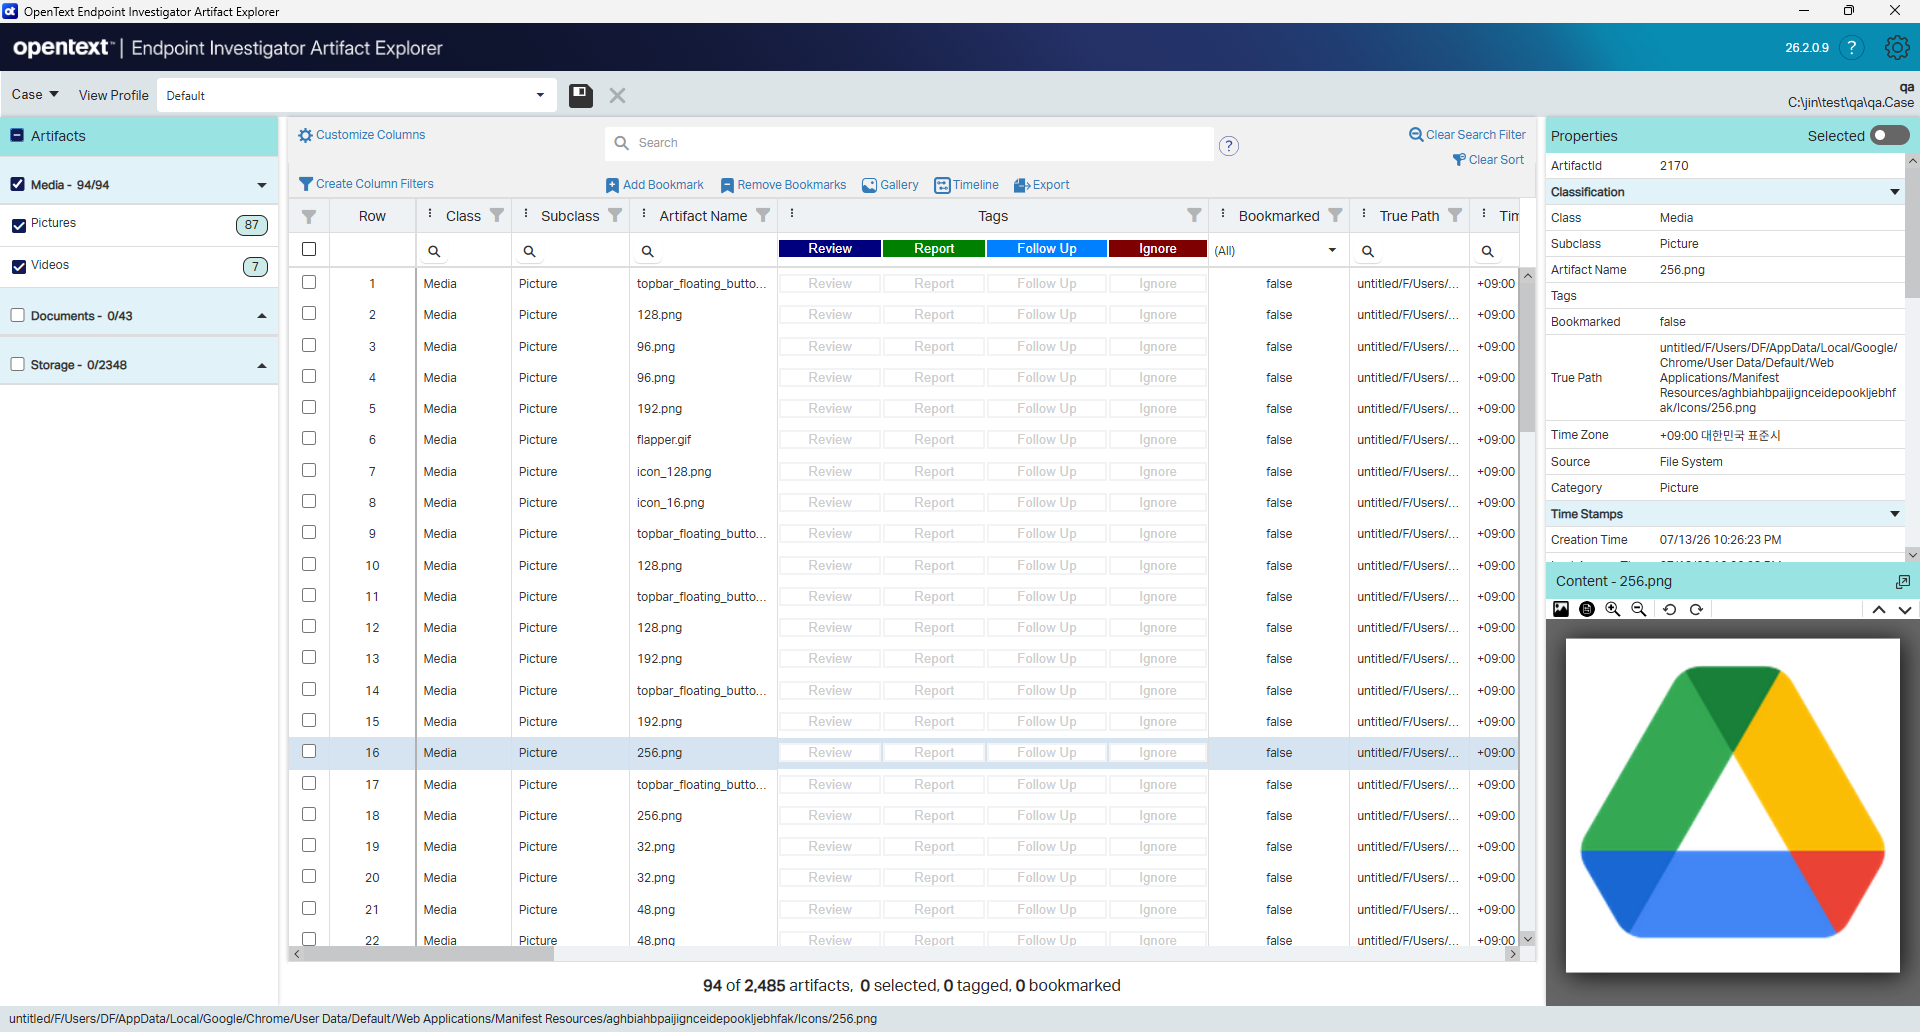
미디어·문서·저장소 등 클래스별 아티팩트 목록을 조회하고 선택 항목의 속성과 콘텐츠를 함께 확인합니다.
※ 제품특징 · 상세기능은 자료 준비되는 대로 추가될 예정입니다.