DIGITAL FORENSIC S/W
제품 소개
JEB
by PNF Software
Android 및 Native Binary 분석을 위한 역공학 플랫폼으로,
디컴파일, 코드 분석 및 디버깅 기능을 통해 프로그램 구조와 동작을 효율적으로 분석 지원
제품 소개
- Android APK, DEX, AAB 등 다양한 실행 파일 분석 지원
- Intel x86/x64, ARM, MIPS, RISC-V 등 다양한 CPU 아키텍처 지원
- Java 및 Dalvik 바이트코드의 고수준 소스코드 디컴파일 지원
- 정적 분석과 동적 디버깅 기능 제공
- 대규모 프로젝트 분석을 위한 스크립트(Python API) 및 플러그인 개발 지원
- 지원 분석 대상: APK, DEX, AAB, JAR, ELF, PE, Mach-O, PDF, WebAssembly, Native Library(.so)
* 라이선스 종류에 따라 일부 기능 제한
주요 기능
- Android 애플리케이션 분석APK, DEX, AAB 분석, AndroidManifest 및 Resources 분석, Native Library(.so) 분석 지원
- 디컴파일 및 코드 분석Java/Dalvik 디컴파일, Smali 코드 분석, 문자열 검색, Cross Reference(XREF), Call Graph 및 Control Flow Graph(CFG) 분석 지원
- Native Binary 분석Intel x86/x64, ARM/ARM64, MIPS, RISC-V 등 다양한 CPU 아키텍처의 Disassembly 및 Decompilation 지원
- 디버깅 및 자동화 지원
제품 화면 미리보기
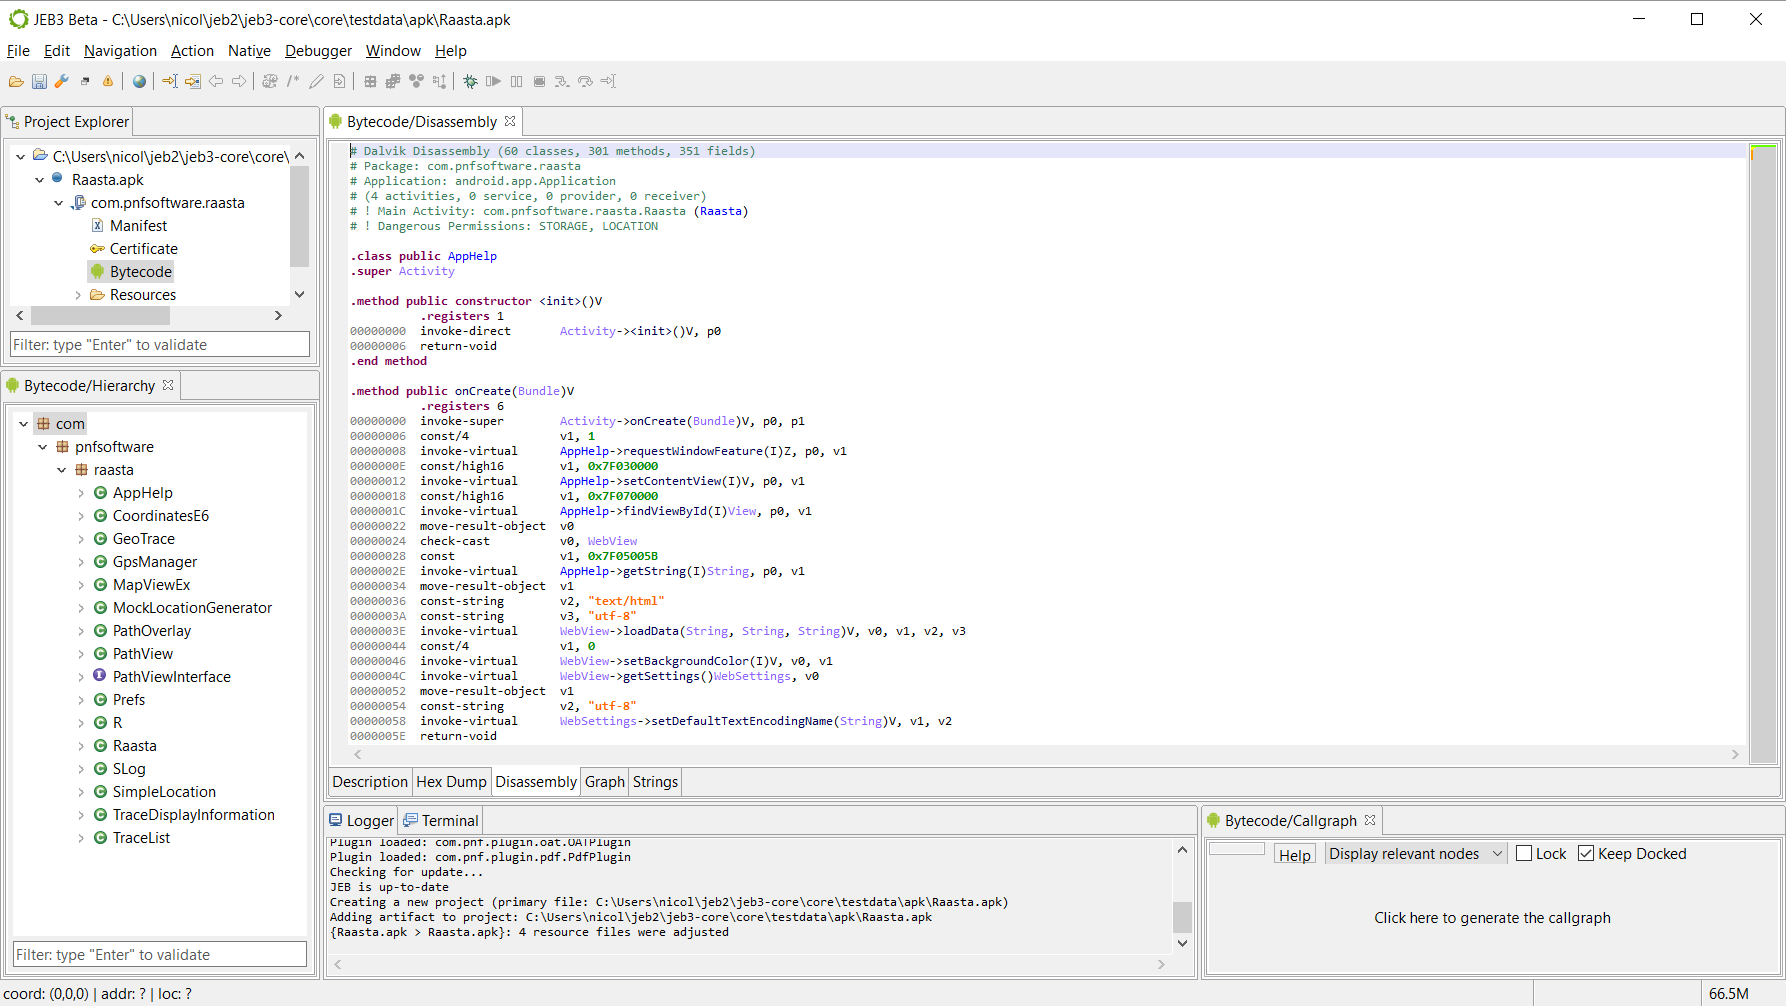
프로젝트 탐색기와 바이트코드/계층 구조 트리, 디스어셈블리 뷰를 하나의 워크스페이스에서 함께 확인합니다.
※ 제품특징 · 상세기능은 자료 준비되는 대로 추가될 예정입니다.