DIGITAL FORENSIC S/W
제품 소개
MAGNET AXIOM CYBER™
컴퓨터 및 클라우드에서 원격으로 데이터를 수집하고,
모바일, IoT, 제3자 데이터를 분석하는 전문 포렌식 도구
제품 소개
- 용도: 원격/오프-네트워크 환경에서 엔드포인트(Mac/Windows/Linux) 증거를 표적 수집하고 케이스 분석까지 수행하는 DFIR 도구
- 수집 대상: 단일 물리 드라이브 아티팩트 및 휘발성 메모리(메모리)까지 포함
- 산출물: 수집 데이터는 AFF4-L 컨테이너로 저장
주요 기능
- 원격 표적 수집맥/윈도우/리눅스 원격(오프-네트워크 포함)에서 필요한 데이터만 선택 수집하고, 끊겨도 자동 재개되며, 결과를 AFF4-L 포렌식 컨테이너로 저장하는 기능 제공
- 분석/인텔리전스Timeline·Connections·MITRE ATT&CK 기반 TTP 식별, YARA, MFT 파싱, Copilot/AI 기능, 시각화 제공
- 클라우드 운영AWS/Azure 호스팅으로 오프-네트워크 수집 지원 및 운영 유연성 강화
- 시간 단축queued collection, targeted location profiles로 반복 설정 감소
제품 화면 미리보기
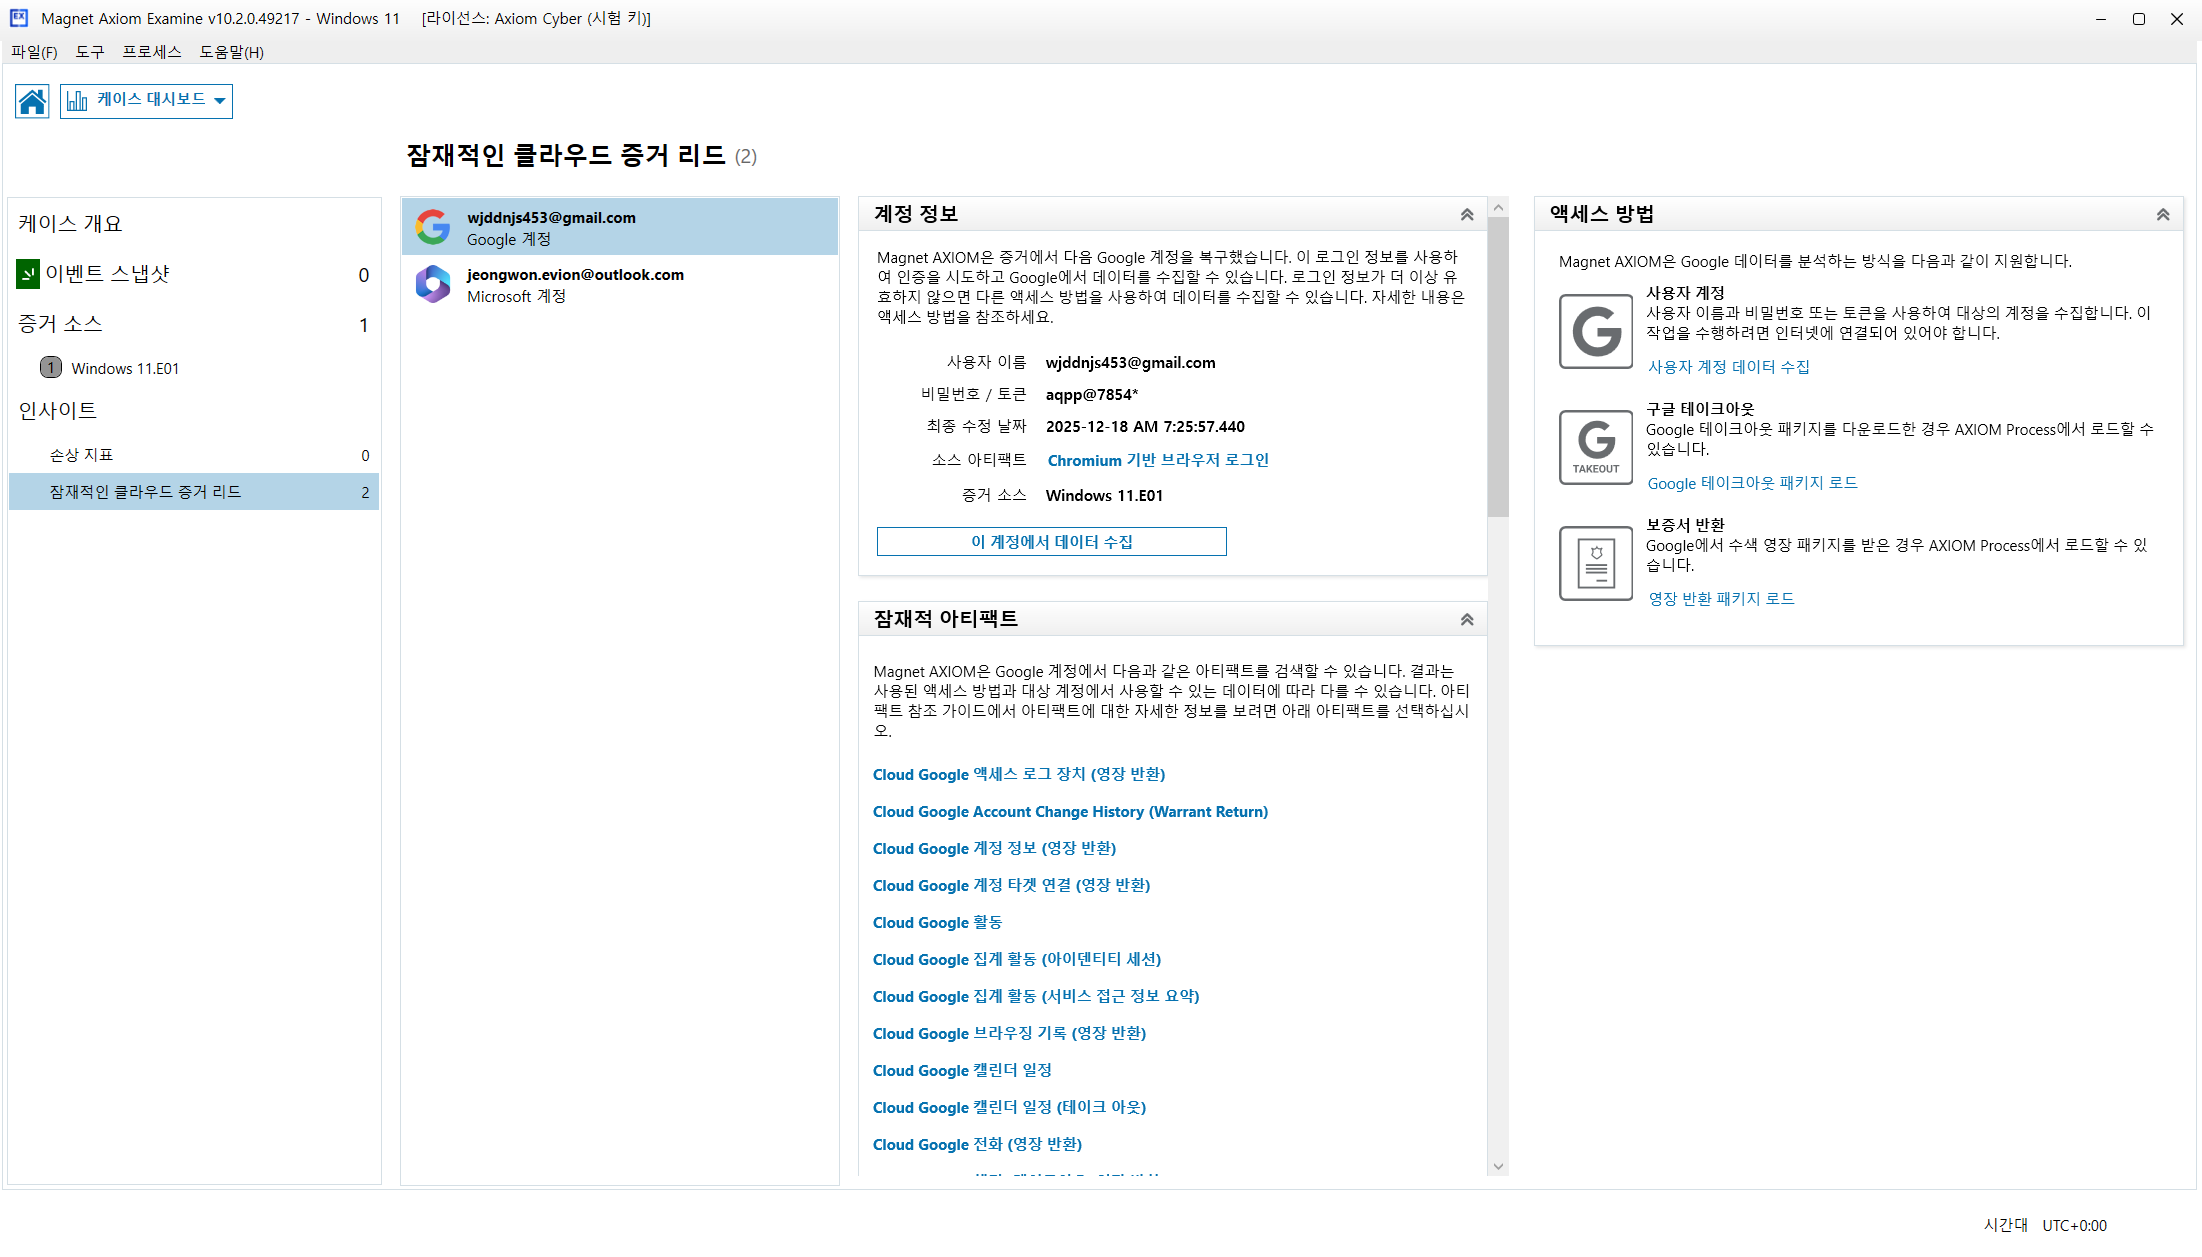
Google·Microsoft 등 클라우드 계정 정보를 증거에서 자동으로 복구하고, 계정 정보·잠재적 아티팩트·액세스 방법(사용자 계정 수집, 구글 테이크아웃, 영장 반환 패키지)을 한 화면에서 확인해 클라우드 데이터 수집까지 이어갈 수 있습니다.
※ 제품특징 · 상세기능은 자료 준비되는 대로 추가될 예정입니다.